France Travail : 62 848 fiches d’agents revendiquées après une nouvelle cyberattaque
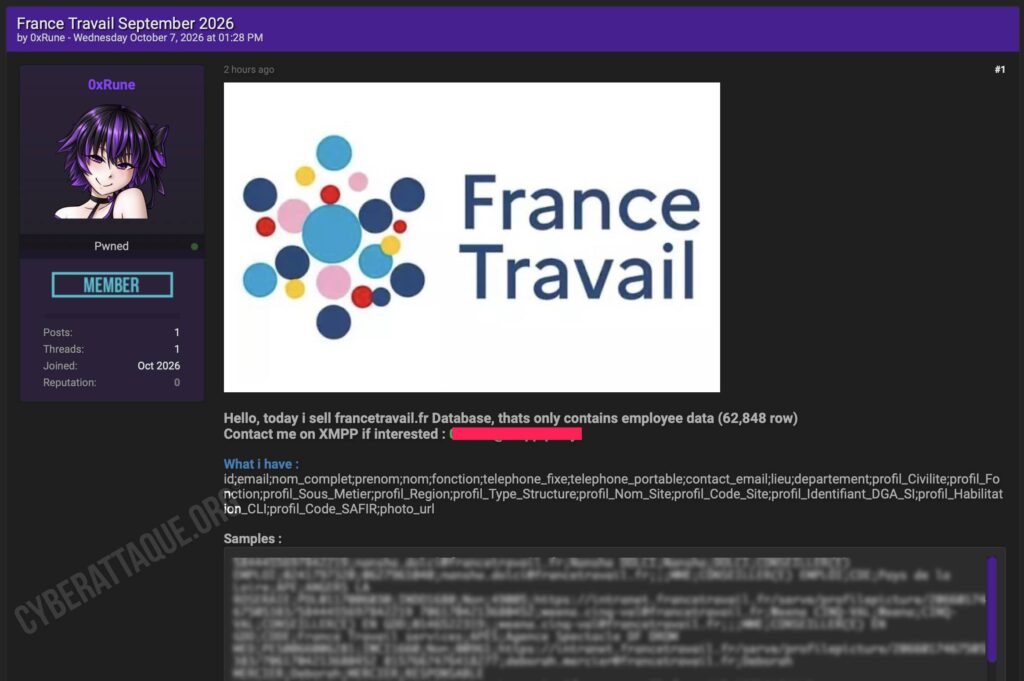
France Travail fait l’objet d’une nouvelle revendication de fuite de données. Un cybercriminel utilisant le pseudonyme 0xRune propose à la vente une base contenant 62 848 fiches relatives à des agents et professionnels du réseau France Travail.
Contrairement aux précédents incidents ayant touché l’organisme public, cette affaire ne concerne pas directement les demandeurs d’emploi, mais les collaborateurs, conseillers, responsables et partenaires de France Travail. Les informations exposées comprennent notamment des identités, coordonnées téléphoniques, adresses email professionnelles, fonctions et lieux d’affectation.
De nouveaux éléments permettent désormais de mieux comprendre les circonstances de cette compromission. L’intrusion aurait été réalisée par l’intermédiaire du compte Microsoft professionnel d’un salarié, au cours de la semaine précédant la publication de cette affaire. L’accès non autorisé aurait finalement été repéré et interrompu quelques jours après le vol des informations.
Un compte Microsoft compromis à l’origine de l’intrusion ?
Les premières informations concernant le déroulement de cette cyberattaque orientent vers la compromission d’un compte Microsoft appartenant à un employé de France Travail. Cet accès aurait permis à l’attaquant de récupérer des données professionnelles avant que l’activité suspecte ne soit identifiée.
L’intrusion se serait produite fin septembre ou début octobre 2026. Plusieurs jours se seraient ensuite écoulés entre l’extraction des informations et le blocage de l’accès utilisé par l’attaquant.
Ces éléments restent néanmoins à confirmer officiellement. Ils ne permettent pas de déterminer si le compte a été compromis à la suite d’une campagne de phishing, d’un vol d’identifiants, d’une session détournée ou d’une autre méthode.
La chronologie soulève également une question importante : quelles ressources étaient accessibles depuis ce compte et comment un seul accès aurait-il pu permettre l’extraction d’un annuaire professionnel d’une telle ampleur ?
62 848 fiches et plus de 100 000 numéros de téléphone
Le périmètre de l’incident apparaît particulièrement important. La base revendiquée par 0xRune comporterait 62 848 fiches professionnelles et 100 738 numéros de téléphone fixes et mobiles.
Le nombre de coordonnées téléphoniques dépasse celui des profils, ce qui peut notamment s’expliquer par la présence de plusieurs numéros associés à un même collaborateur. Ces chiffres ne doivent donc pas être additionnés pour estimer le nombre de victimes.
Les données concerneraient 25 entités territoriales et organisationnelles du réseau France Travail. Plusieurs régions seraient représentées, notamment l’Île-de-France, la Bretagne, l’Occitanie, la Nouvelle-Aquitaine et l’Auvergne-Rhône-Alpes.
L’incident pourrait ainsi dépasser largement le cadre d’une seule agence ou direction régionale, avec des informations relatives à des professionnels répartis dans différentes structures de l’organisme.
Ces volumes concernent pour l’instant les données annoncées dans le cadre de l’affaire. Cyberattaque.org n’a pas pu vérifier individuellement l’intégralité des 62 848 fiches ni les 100 738 numéros annoncés.
Une base présentée comme datant de septembre 2026
Le hacker commercialise son fichier sous l’appellation « France Travail September 2026 ». Cette dénomination suggère une base constituée ou actualisée en septembre, sans nécessairement correspondre à la date précise de l’intrusion.
Les nouveaux éléments concernant une compromission survenue fin septembre ou début octobre sont donc compatibles avec cette présentation, sans établir à eux seuls la date de création ou de dernière mise à jour des données.
0xRune n’avait initialement fourni aucun détail technique permettant d’identifier le point d’entrée utilisé pour récupérer les informations.
Cyberattaque.org a analysé un millier de fiches
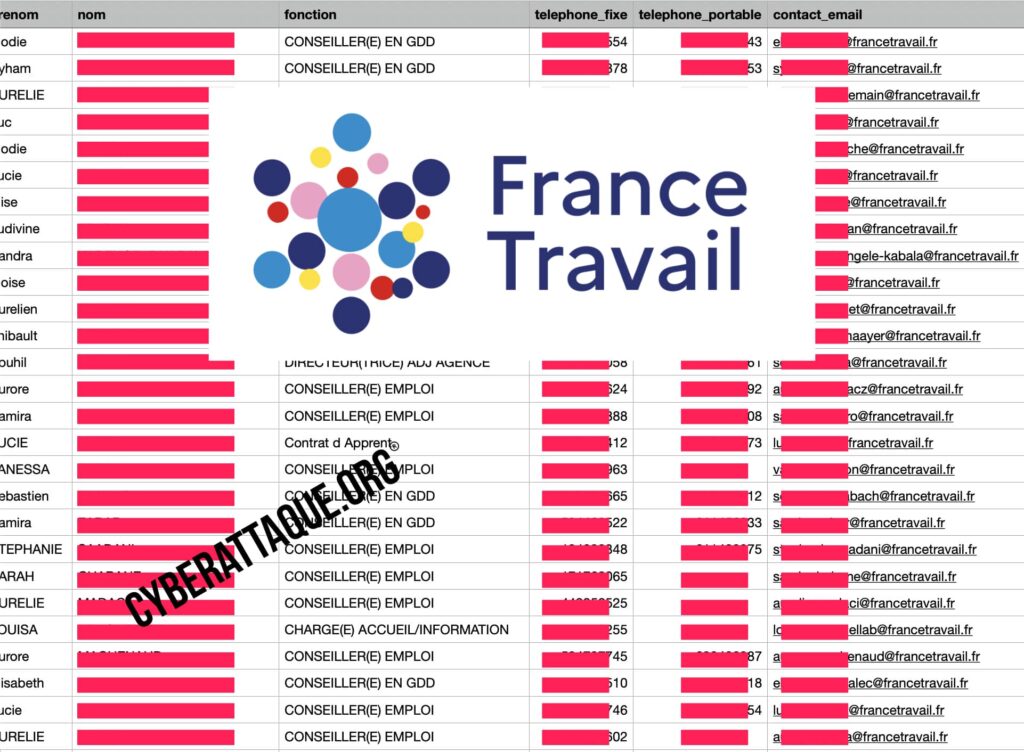
Cyberattaque.org s’est procuré l’échantillon diffusé avec la revendication. Celui-ci contient 1 000 lignes et 22 champs, organisés selon une structure homogène qui évoque un annuaire professionnel interne ou un export d’une application de gestion des collaborateurs.
Les enregistrements comportent notamment les noms et prénoms, adresses email professionnelles, fonctions, numéros de téléphone fixes et portables, régions de rattachement, types de structures et sites d’affectation.
Plusieurs champs présentent un caractère plus technique : codes de sites, identifiants DGA SI, codes SAFIR, informations d’habilitation CLI et références vers des photographies de profil.
Les adresses associées aux photographies observées dans l’échantillon pointent notamment vers le domaine de l’intranet de France Travail. Leur présence constitue un indice supplémentaire de l’origine professionnelle des informations.
971 adresses France Travail sur les 1 000 lignes analysées
L’examen des adresses électroniques apporte des précisions sur les professionnels concernés. Parmi les 999 fiches disposant d’un email, 971 utilisent le domaine @francetravail.fr.
Les autres enregistrements contiennent notamment des adresses associées à plusieurs organismes Cap emploi et à différentes structures partenaires.
Cette particularité invite à nuancer la présentation initiale de la fuite comme portant exclusivement sur des salariés de France Travail. La base pourrait également intégrer des professionnels partenaires disposant d’un accès ou d’un rattachement aux outils du réseau.
Il convient également de distinguer le nombre d’enregistrements du nombre réel de personnes concernées. Les 62 848 fiches revendiquées ne correspondent pas nécessairement à autant de salariés uniques, notamment en raison de la présence possible de partenaires, d’anciens profils ou d’enregistrements multiples.
Des coordonnées personnelles et professionnelles particulièrement exposées
Les numéros de téléphone occupent une place importante dans les données examinées. Sur les 1 000 fiches analysées par Cyberattaque.org, 858 comportent un numéro fixe et 709 un téléphone portable. Au total, 865 profils disposent d’au moins une coordonnée téléphonique renseignée.
Cette forte présence de coordonnées téléphoniques est cohérente avec les nouveaux chiffres évoquant 100 738 numéros répartis dans l’ensemble de la base.
Les fonctions mentionnées couvrent de nombreux métiers : conseillers emploi, responsables d’équipe, directeurs d’agence, psychologues du travail, gestionnaires, personnels techniques et chargés de mission.
En croisant les fonctions, les coordonnées, les régions et les sites d’affectation, un acteur malveillant pourrait reconstituer une partie de l’organisation interne de France Travail, identifier des interlocuteurs précis et cibler certaines équipes.
Pas de mots de passe ni de dossiers de demandeurs d’emploi dans l’échantillon
Dans les 1 000 enregistrements étudiés, Cyberattaque.org n’a identifié aucun mot de passe, hash de mot de passe, donnée bancaire ou information directement issue des dossiers de demandeurs d’emploi.
Les éléments disponibles portent principalement sur les identités, coordonnées professionnelles et informations organisationnelles des collaborateurs et partenaires.
Cette situation distingue l’incident des précédentes violations de données impliquant les personnes inscrites à France Travail. L’absence de données financières ou d’identifiants de connexion dans l’échantillon ne permet toutefois pas de conclure sur le contenu intégral de la base commercialisée.
Une fuite qui pourrait mettre davantage les agents en danger
La sensibilité de cette affaire ne se limite pas au nombre de données exposées. Les personnes potentiellement concernées exercent des missions qui les placent régulièrement en contact direct avec le public, parfois dans des situations sociales particulièrement difficiles.
Pour des conseillers et collaborateurs déjà confrontés à des tensions ou à des menaces dans l’exercice de leurs fonctions, la circulation de coordonnées téléphoniques associées à leur identité, leur poste et leur agence constitue un risque supplémentaire.
Ces données pourraient être exploitées pour des appels malveillants, des tentatives d’intimidation, des campagnes de phishing ciblées ou des usurpations d’identité professionnelle.
Les informations internes présentes dans les fiches pourraient également faciliter des scénarios d’ingénierie sociale. Un attaquant connaissant le nom d’un responsable, son service, son site de rattachement et certains identifiants organisationnels disposerait d’éléments pour rendre une communication frauduleuse plus crédible.
Le fait que la compromission présumée soit liée à un compte Microsoft professionnel soulève par ailleurs des interrogations sur les mécanismes de surveillance des accès, les autorisations accordées aux comptes et la détection des extractions importantes de données.
Des investigations encore nécessaires pour confirmer le périmètre
Si les nouveaux éléments apportent un éclairage sur le déroulement possible de la cyberattaque, plusieurs questions restent ouvertes : l’origine précise de la compromission du compte, les ressources consultées, la durée réelle de l’accès et le volume exact de données exfiltrées.
La cohérence de l’échantillon étudié par Cyberattaque.org, associée à la présence de nombreux champs internes, renforce la crédibilité de la revendication. Elle ne constitue toutefois pas une preuve suffisante pour authentifier l’intégralité des données mises en vente.
Cyberattaque.org n’a pas obtenu de confirmation officielle de France Travail à ce stade. Les informations relatives au compte Microsoft compromis, au délai de détection, aux 100 738 numéros de téléphone et aux 25 entités concernées devront donc encore être corroborées.
Cette nouvelle affaire met une fois de plus en lumière les conséquences possibles d’une compromission d’identifiants professionnels. Au-delà de l’accès initial, c’est la quantité d’informations accessibles depuis un compte et la rapidité de détection d’une extraction qui peuvent déterminer l’ampleur d’une fuite de données.